Op 21 oktober bracht PHP noodupdates uit voor twee kritieke kwetsbaarheden, samen PHP2Shell genoemd. Een aanvaller kan daarmee zonder in te loggen code uitvoeren op een server. Volgens onderzoekers zitten de fouten al in PHP-versies vanaf 5.4. De impact reikt breed, tot in producten van securityleveranciers zelf. In Nederland haalden onder meer MijnOverheid, DigiD en de website van de Tweede Kamer hun sites uit voorzorg offline (bron: NOS). En wie nog PHP 8.1 of ouder gebruikt, krijgt van het PHP-project zelf niet eens meer standaard beveiligingsupdates.
De recente berichtgeving over PHP2Shell roept een interessante vraag op: wat als kwetsbare code al jarenlang aanwezig is in software die dagelijks door organisaties wordt gebruikt? Bij PHP2Shell kozen organisaties ervoor om websites tijdelijk offline te halen tot er een update was. Maar wat doe je als dat geen optie is? Dat risico beperkt zich niet tot websites of programmeertalen. Binnen bedrijven draaien ook legacy-systemen, oudere applicaties en industriële systemen die soms al jarenlang betrouwbaar functioneren.
Een productielijn, een gebouwbeheersysteem of een oude koppeling met je ERP zet je niet zomaar een paar dagen uit. Vervanging is niet altijd eenvoudig. Systemen kunnen afhankelijk zijn van andere applicaties of zo belangrijk zijn voor de bedrijfsvoering dat updates niet zomaar kunnen worden uitgevoerd. En juist die systemen hebben vaak accounts en rechten die niemand meer goed overziet.
Wat als je een kwetsbaarheid niet direct kunt oplossen?
Bij PHP2Shell was dat precies de situatie. Het NCSC riep organisaties op om zo snel mogelijk te updaten, maar op dat moment was er nog geen update beschikbaar. Volgens Amazon was er zelfs al een aanvalspoging vier dagen voordat de patch uitkwam. (bron: BleepingComputer)
Stel dat er in zo’n systeem een kwetsbaarheid zit die nog niet eerder bekend was. Of dat een account al jarenlang toegangsrechten heeft die inmiddels niet meer nodig zijn. Natuurlijk blijft het belangrijk om software up-to-date te houden, kwetsbaarheden te beoordelen en deze waar mogelijk te verhelpen. Maar in de praktijk kan het tijd kosten om dat veilig te doen. Juist daarom is het belangrijk om ondertussen zicht te houden op wat er binnen je netwerk gebeurt.
Niet alleen weten wat er gebeurt, maar ook begrijpen wat het betekent
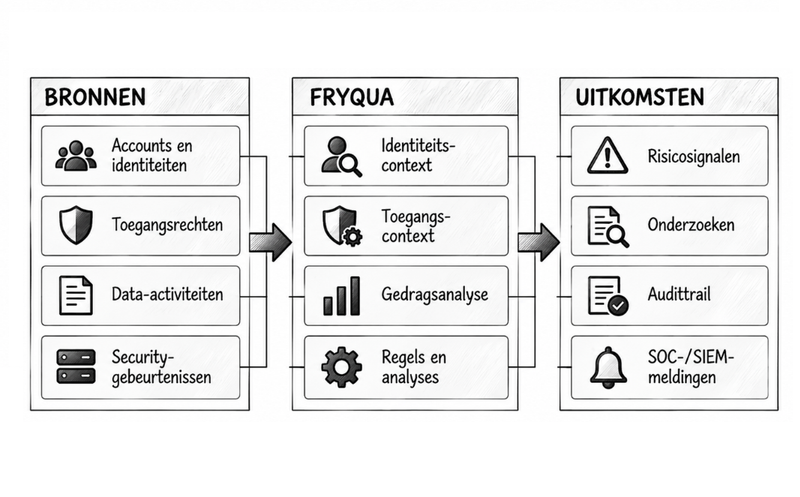
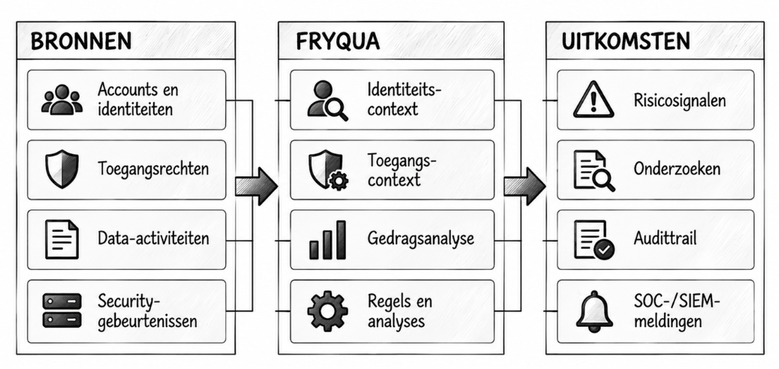
Welke accounts zijn actief? Welke toegangsrechten worden daadwerkelijk gebruikt? En zijn er veranderingen in gedrag die aanleiding geven om verder onderzoek te doen? Een systeem kan technisch nog gewoon functioneren, terwijl het gebruik ervan verandert. Een account kan geldige rechten hebben en die toch op een onverwachte manier gebruiken. Een afzonderlijke gebeurtenis lijkt misschien onschuldig, terwijl die in combinatie met andere activiteiten juist relevant wordt. Door informatie over accounts, toegangsrechten en activiteiten met elkaar in verband te brengen, ontstaat er meer context om zulke situaties te beoordelen.
Welke rol kan Fryqua hierin spelen?
Fryqua brengt identiteit, toegangsrechten en gebruikersactiviteiten samen in één onderzoeksperspectief. Daardoor kunnen organisaties beter beoordelen of het daadwerkelijke gebruik van toegang nog past bij wat logisch, noodzakelijk en veilig is. Fryqua vervangt bestaande beveiligingsmaatregelen niet, maar vult deze aan met context die helpt om afwijkingen te onderzoeken, risico’s beter te beoordelen en onderbouwde beslissingen te nemen.
Je hoeft dus niet altijd direct een oud systeem te vervangen om bewuster met de risico’s ervan om te gaan. Het is wel belangrijk om inzicht te hebben in wat er binnen je omgeving gebeurt en te kunnen beoordelen of activiteiten en het gebruik van toegangsrechten nog passen bij wat je verwacht.
Hoe houden jullie zicht op het gebruik van oudere systemen en bestaande toegangsrechten binnen jullie organisatie?