De afgelopen week was er veel aandacht voor de kritieke kwetsbaarheden in PHP, bekend als PHP2Shell. Maar als we het over cybersecurity hebben, is de kwetsbaarheid zelf maar een deel van het verhaal. Want stel dat een aanvaller eenmaal binnen is. Wat gebeurt er dan?
Het binnendringen van één systeem hoeft niet het einddoel te zijn. Het kan juist het begin zijn.
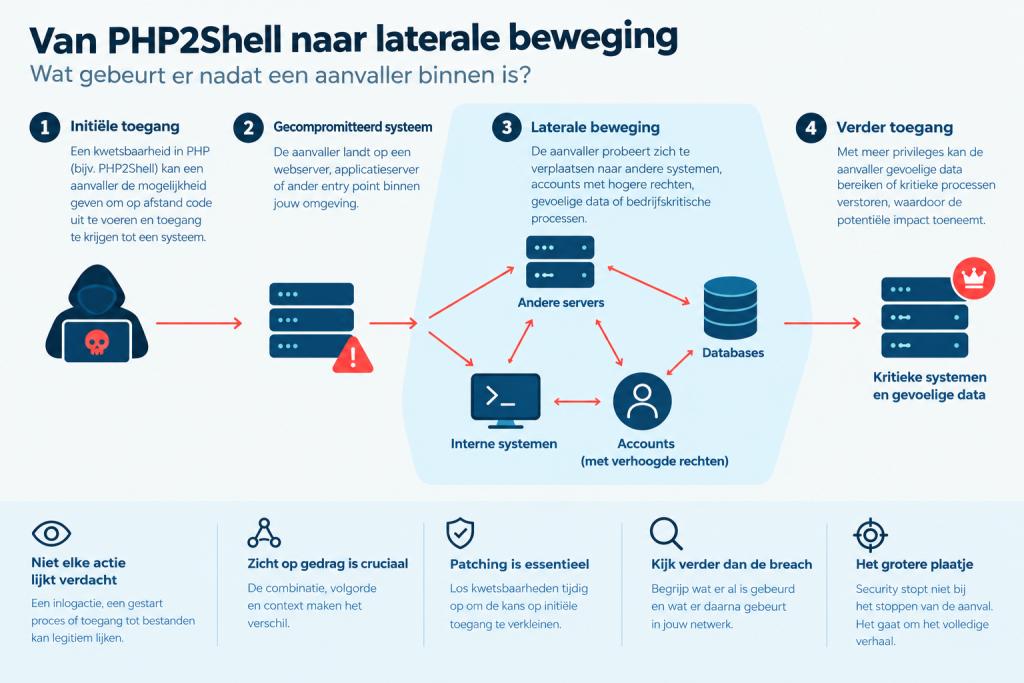
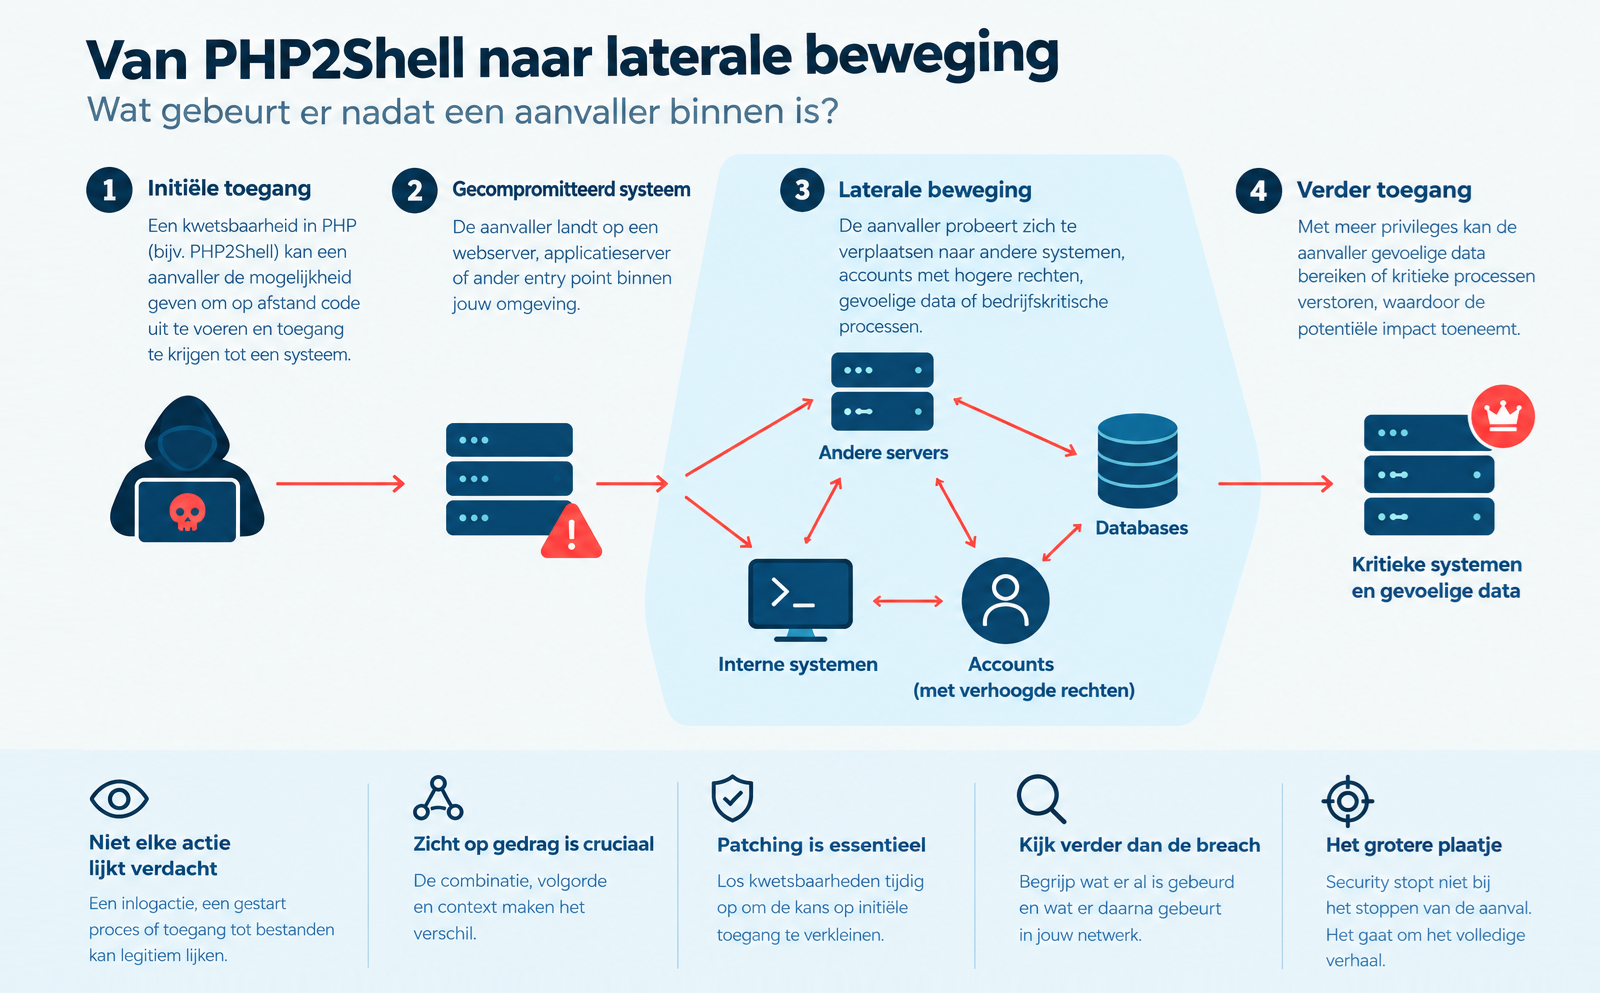
Bij lateral movement, oftewel laterale beweging, probeert een aanvaller zich vanuit een gecompromitteerd systeem verder door het netwerk te verplaatsen. Op zoek naar andere systemen, accounts met meer rechten, gevoelige gegevens of toegang tot bedrijfskritische processen.
Een aanvaller kan bijvoorbeeld beginnen op een webserver en vervolgens proberen andere servers te bereiken. Of vanuit een eerste toegangspunt zoeken naar accounts en systemen waarmee meer rechten te verkrijgen zijn. Zo kan een incident dat op één plek begint, zich verder door een organisatie verspreiden.
En juist daar zit een belangrijke uitdaging. Niet iedere afzonderlijke actie ziet er verdacht uit. Een account dat inlogt, een proces dat wordt gestart of bestanden die worden benaderd: het kan allemaal legitiem zijn. De combinatie, de volgorde en de context maken het verschil.
Daarom is het belangrijk om verder te kijken dan alleen kwetsbaarheden en de eerste toegang.
- Wat gebeurt er daarna in het netwerk?
- Welke systemen communiceren met elkaar?
- Welke processen worden gestart?
- En zien we activiteiten die niet passen bij het normale gedrag van een systeem of gebruiker?
Monitoring kan helpen om dit soort signalen zichtbaar te maken. Niet alleen op het moment dat er iets misgaat, maar juist ook wanneer een aanvaller zich verder probeert te verplaatsen. Hoe beter je inzicht hebt in wat er op je systemen en netwerk gebeurt, hoe beter je afwijkingen kunt onderzoeken en de mogelijke impact van een incident kunt beperken.
Een kwetsbaarheid tijdig verhelpen blijft essentieel. Maar security stopt niet bij patchen. Je wilt ook weten wat er mogelijk al is gebeurd en wat er daarna gebeurt.
Want als je alleen kijkt naar hoe een aanvaller binnenkomt, mis je misschien juist het interessantste deel van de aanval.